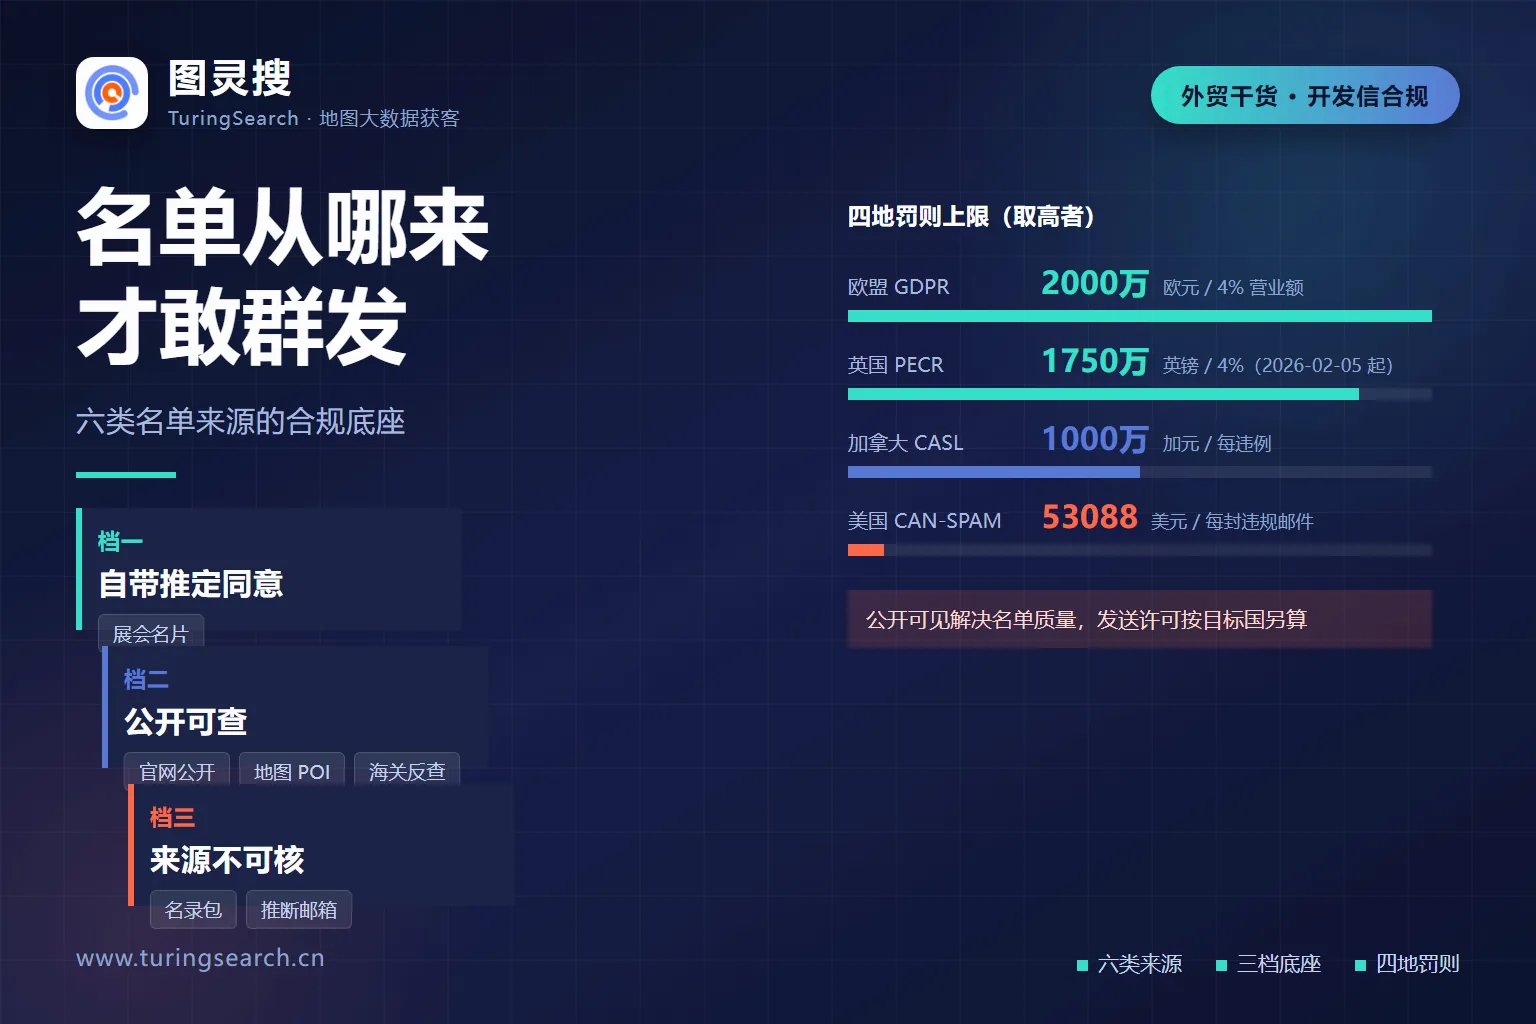
2026 年 2 月 5 日起,英国 ICO 对电子营销违规的最高罚款从 50 万英镑抬到 1750 万英镑或全球营业额 4%。真正决定你会不会被投诉的,是名单本身。这篇把常见的六类名单来源——展会名片、官网公开邮箱、地图 POI、第三方名录包、海关数据反查、推断生成的决策人邮箱——逐类讲清合规底座,附三档底座对照表与四地罚则数字。
2026 年 2 月 5 日,英国《数据(使用与访问)法》正式生效。同一天开始,ICO 对电子营销违规的最高罚款从 50 万英镑抬到 1750 万英镑,或者企业全球年营业额的 4%,取高者。涨了 35 倍。
还有一条跟着生效:做数据处理的机构,从 6 月 19 日起必须设一套正式的数据主体投诉处理程序,30 天内确认收到。也就是说,发出去的邮件被人投诉之后,你得拿出记录来解释这批名单是哪来的、你凭什么发。
这两件事对做外贸的人不算新闻,只是很少有人把它们和「我的开发信名单从哪来」挂在一起。多数人以为合规是写模板的事——标题别骗人、正文别吹牛、底下放个退订链接。模板确实重要,但真正决定你会不会被投诉的,是名单本身。第一批名单从展会名片、企业官网、地图、名录包里来,每一种来源带过来的证据完全不同,落到不同国家,判法也不一样。
这篇把常见的六类名单来源拆开,每类讲三件事:实际长什么样、合规底座落在哪、能不能群发。中间给一张来源与底座的对照表,四地罚则的具体数字,每封邮件要留的三样东西,最后是图灵搜在这张表里的位置。
两封一模一样的开发信,四地有四种判法
先分清电子营销在各地的两种基本制度,不然后面全是空谈。
一种叫 opt-in,发之前就要拿到同意。欧盟走这条。《电子隐私指令》把用自动化手段发邮件做直接营销卡在事先同意上,留了一种例外:你在卖东西或谈生意时拿到了对方的联系方式,可以用它推自己的相似产品,前提是收集时和每封信里都给了免费、容易的拒绝机会。
另一种叫 opt-out,先发,对方不要就退订。美国走这条。《反垃圾邮件法》不禁止你给陌生人发商业邮件,它管的是发出去之后你得做到哪几件事:真实的发件人信息、不能骗人的主题行、正文里说清这是广告、留一个有效的实体邮寄地址、给一个能用的退订入口、收到退订后 10 个工作日内停止发。
同属欧盟,各国的松紧差得远。指令给成员国留了口子:可以选 opt-in,可以选 opt-out,还可以对法人主体另作安排。德国没给自己留余地,商业邮件原则上要事先明示同意,B2B 也不例外。2022 年 2 月德国数据保护监管机构联合发布的直销指引写得很直白——公司官网上公开的邮箱,包括 info@ 这种通用邮箱,一样受保护,公开可见跟可以随便发是两码事。慕尼黑上级法院 2012 年的一份判决也确认过同样的点:B2B 邮件和促销邮件适用同一套同意要求,通用公司邮箱不例外。
德国留的唯一出口是「老客户例外」,四个条件同时成立才能用:真有买卖或服务关系、联系方式就是在谈这笔生意时直接拿到的、只推自己同类或至少用途相近的产品、对方此前没表示反对,而且每封信里都要给出拒绝的入口。德国法院对这一条判得很窄。2022 年 9 月纽伦堡-菲尔特地方法院认定,订单已经取消的关系不算「有商业关系」,原本买的口罩和后来要推销的防护用品也不构成用途相近。
英国的做法在中间。ICO 明确写了:向公司主体(有限公司、LLP、苏格兰合伙、政府机构)发 B2B 营销邮件不需要他们同意,但必须不隐瞒身份、给出有效的退订地址。个体经营者和部分合伙按个人订阅者处理,要事先同意或适用老客户例外。这个划分有个实际后果——对方是个普通店主,和对方是个 GmbH,你的开发信难度不一样。
加拿大两头都偏严。CASL 走 opt-in,个人最高罚 100 万加元、组织最高 1000 万加元,按每次违规算。举证责任在发信方:你证明不了凭什么能发这个地址,就当你不该发。
名单来源决定合规底座
制度查清楚了,接下来的问题是:你手上这批名单,凭什么能发。
这是很多人跳过的环节。判断的起点是「这个邮箱我为什么有权利用它」,邮件本身写得好不好是后面的事。不同来源拿到的名单,带过来的证据完全不一样。
常见的六类来源,按「你手上还留着什么」来看,底座强弱差别很大。
展会名片:唯一自带推定同意的一类
名片是六类里法律地位最稳的,但有前提。德国 2022 年那份直销指引认可一种情况:个人在展会或类似活动上主动递出名片,名片上写明用于发送资料或者保持业务联系——这种情况下,名片本身可以构成有效同意。
注意是「写明」。一张印着姓名、职位、公司、电话,没有说明用途的名片,事后很难主张对方给过你同意。德国监管机构对这种展会同意还要求用双重确认程序验证,也就是再发一封确认邮件让对方点一下,整个过程要有记录。
展会名单真正的证据在别处——展会官方名录和参展登记回执。你在登记表上勾了「同意接收参展商后续资料」,那是主办方替你留的证据,比名片本身硬得多。有这个,回执和名录一起存着。
官网公开联系方式:公开可见不等于同意
第二类是官网 contact 页,或者德国网站必须挂的 Impressum 里的邮箱。这是最容易让人放松警惕的一类,因为东西确实是公开的。
公开解决的是「你怎么找到他」,没解决「他同意你发」。慕尼黑那份判决确认过,通用公司邮箱 info@ 和个人邮箱一样受保护。收集第三方提供的地址用于直接营销,这种做法在德国数据保护机构的指引里被列为通常不被允许。美国那边松得多,CAN-SPAM 不问来源,只问你这封信做没做到那七件事。
还有个容易忽略的差别:公开的公司名、地址、电话基本不算个人数据,邮箱是不是算,要看它能不能指向一个具体的人。kontakt@ 这类纯职能邮箱指向的是公司,sales 总监的名字加邮箱就指向了自然人。后者在欧盟和英国都受个人数据规则约束,用它发营销信,你得有一个说得通的处理依据。
地图 POI 与公开企业目录:底座仍然是同意
第三类是公开地图数据和公开企业目录。这是你能拿到的覆盖面最广的一类——按国家和城市加行业关键词,一座城一个行业的实体商家都能扫出来,拿到企业名称、地址、官网、电话、邮箱、社媒账号。
这类的长处是实体可核。地图上有的门店、工厂、仓库,至少说明这家公司在那儿真的经营,比一个搜索结果里飘出来的公司名实在得多。
但电子营销这一环的底座没有因为公开而变。这份数据公开可查,可以用来判断对方是不是真买家、规模多大、主营什么;用来发营销信,在欧盟和加拿大仍然要按同意制走,在德国按明示同意走,在美国按 CAN-SPAM 那七件事走。公开数据解决的是名单质量,发送许可另算。
第三方名录包:卖方的授权不跟着名单走
第四类是花钱买来的名录包,一份几万个邮箱,卖方告诉你「都有授权」。
加拿大联邦上诉法院 2020 年 6 月处理 CompuFinder 案时,把这一点写清楚了。一家魁北克公司当时主张自己发的是 B2B 邮件、适用 B2B 豁免,法院没接受,顺带把那条豁免也收窄了——豁免要求的是两个组织之间存在关系,不是公司里某几个人之间有关系。这家公司 2015 年 3 月收到 110 万加元的违规通知,2017 年 10 月降成 20 万,2020 年上诉被驳回,前后打了五年,起因是三批邮件投放。
换到别的地方逻辑一样。买到名单,你拿到的是一堆地址,不是一堆同意。对方当初同意的是卖方用它发卖方的东西,没同意你换个身份再发一次。监管机构评估的时候看的是你有没有尽到合理的努力,不是卖方当时怎么跟你说的。
海关数据反查出的联系方式:转手就换了来源
第五类有点特殊。海关数据、贸易记录给你的是公司名和贸易行为,不是联系方式。你拿着「这家公司进口过三次」去查电话、查邮箱、查官网,等于换了个来源。
转手之后,你手上那个邮箱属于哪一类,取决于你从哪儿拿到的。有些从官网 contact 页抄的,那是官网公开联系方式;有些从 LinkedIn 抓的;有些是推断出来的。海关那部分证据帮你确认了「这家公司真在买」,它替不了后面那个邮箱的授权基础。
所以做名单时,来源这一栏要拆细。「从海关数据来的名单」这个记录粒度太粗,出事的时候你答不出「这 3000 个邮箱分别是从哪来的」。
推断生成的决策人邮箱:风险最高的一类
第六类是 AI 挖出来的决策人邮箱——把 CEO、Buyer、Purchasing Manager 的名字和邮箱配出来。使用价值很高,发到 info@ 的回复率跟发到具体人的邮箱完全是两回事。
风险也最高,因为这类邮箱常常是推断出来的,不是从某个公开页面读到的。域名和名字格式多数能对上——邮箱格式就那么几种,猜中的概率不低——但「格式对得上」和「确实属于这个人」之间有距离。收件人看到一封点名道姓、职位精准的信,会认为你研究过他,也可能觉得你凭什么知道这些。德国 2022 年的指引专门提到,从第三方收集地址用于直销的做法通常不被允许;英国 ICO 的 B2B 营销指引也提醒,如果你发到的是公司里某个自然人的工作邮箱,个人数据规则照样适用。
能不能用,取决于推断依据能不能说清:这个名字和邮箱是从哪个公开页面上读到的,页面本身是否公开陈列了这类联系信息,以及这个职位跟你的产品有没有合理相关。说不清,就退回通用职能邮箱加退订入口那种保守做法。
六类来源,一张表看完底座
把六类横向摆开,再拆成三档。分档的依据是你手上有没有留下这个地址的来源记录,以及对方是法人主体还是自然人。
| 名单来源 | 你手上留着的证据 | 底座档位 | 能不能群发 |
|---|---|---|---|
| 展会名片(写明用途) | 名片 + 主办方参展登记回执 | 档一 · 自带推定同意 | 德国需双重确认验证;欧盟其他国家按同意制;美国走 opt-out |
| 官网 / Impressum 公开邮箱 | 页面 URL + 抓取日期 | 档二 · 公开可查 | 美国可以(须满足七项要求);德国原则不行;加拿大需同意或公开列示例外 |
| 地图 POI / 公开企业目录 | 检索条件(国家+城市+关键词)+ 命中时间 | 档二 · 公开可查 | 同上一行。公开只解决名单质量,不解决发送许可 |
| 第三方名录包 | 合同与来源声明(通常不可核) | 档三 · 来源不可核 | 风险最高。举证责任在己,说不清就别发 |
| 海关数据反查出的联系方式 | 贸易记录 + 联系方式各自的来源 | 档二 · 需拆细到单个地址 | 贸易证据只证明「真在买」,邮箱的授权另算 |
| 推断生成的决策人邮箱 | 推断依据(公开页面来源 + 职位相关性) | 档二偏档三 · 依据待证 | 德国指引对第三方收集地址用于直销态度明确;英国看个人数据依据 |
档一的来源不多,用起来最省事。档二占实际开发的大多数——你手上留着检索条件和抓取时间,出了事能复现当时为什么拿到这个地址,这是能自证的部分。档三才需要停下来重新想一遍。
四地规则的罚则数字
「违规了会怎样」这问题得给具体数字,不然没有约束力。
| 法域 | 基本制度 | 罚则上限 | 执法实况 |
|---|---|---|---|
| 欧盟(GDPR + 电子隐私指令) | opt-in | 2000 万欧元或全球营业额 4%,取高者(严重档);1000 万欧元或 2%(较轻档) | GDPR Enforcement Tracker 统计页截至 2026 年 10 月 20 日刷新,累计 3340 起、罚金合计约 75.67 亿欧元;最大单笔是 2023 年 5 月爱尔兰对 Meta 的 12 亿欧元 |
| 英国(PECR) | 公司主体 opt-out,个人 opt-in | 1750 万英镑或全球营业额 4%(2026 年 2 月 5 日起,此前 50 万英镑) | 2026 年 1 月 Allay Claims 与 ZMLUK 合计罚 22.5 万英镑;2026 年 5 月 KRA Consultancy 因发 550 万条营销短信与假讨债短信、收到 6 万余起投诉,罚 30 万英镑 |
| 美国(CAN-SPAM) | opt-out | 每封违规邮件最高 53088 美元(FTC 2025 年通胀调整值);2024 年 Verkada 一案同意支付 295 万美元,是 FTC 迄今最大一笔 CAN-SPAM 和解 | 按封计罚,一封一罚。FTC 同时追究推广方与发件方,外包给代发机构不转移责任 |
| 加拿大(CASL) | opt-in | 个人每违例 100 万加元、组织 1000 万加元 | CompuFinder 一案 2015 年通知 110 万加元、2017 年降至 20 万、2020 年上诉驳回 |
几个容易忽略的细节。CAN-SPAM 的退订处理期限是 10 个工作日;CASL 也是 10 个工作日,但邮件里的联系方式要保证在发送后 60 天内有效;英国 PECR 对退订入口有类似要求。美国 FTC 按通胀调整这个上限,2025 年调到 53088 美元,2026 年的调整被搁置,这个数字继续沿用。
罚则高不等于真会罚到顶格。2000 万欧元是理论天花板,实际案件从一千欧元到几千万欧元都有。2026 年 6 月希腊数据保护机构开出的两笔是 95000 欧元和 65000 欧元,匈牙利 5 月 29 日对 IndaNext 的那笔是 70518 欧元。真正被罚到十亿级别的都是跨国平台的数据泄露,不是开发信。
对中小外贸公司来说,要算的其实不是「会不会被罚到 2000 万欧元」,是「被投诉之后拿不出名单来源」这件事本身。KRA Consultancy 那 30 万英镑,问题不在邮件内容,是 6 万多个人投诉了。
每封开发信要留的三样东西
落地就是三件事,都不是技术活,是记录习惯。
一、名单来源记录。一个邮箱一行,记三个字段:这个地址从哪来(展会 / 官网 / 地图检索 / 名录包 / 推断)、什么时候拿到的、对方是什么性质(法人主体 / 个体经营 / 分不清就标「未确认」)。图灵搜这类工具扫出来的名单,检索条件本身就是记录——国家、城市、行业关键词、命中时间,存下来,将来能复现。名录包那一栏就老老实实写「供应商提供」,别写「展会获取」这种对不上的。
二、依据说明。不是每封信都要写,是每一批信要有一句能解释的话:这批人是哪来的、为什么给他们发这个产品。展会名单那批写「展会名录里勾选了接收资料」,官网名单那批写「官网公开联系方式,与我们产品相关」,推断邮箱那批写「姓名与职位来自公司官网团队页」。写得出来,你就在合规那一侧;写不出来,说明这批名单得先修。
三、退订与投诉的处理记录。退订名单单独存,新名单进来之前先跟它撞一遍——已经说过不要的人又收到信,这是投诉里最常见的一种。对方发来「请把我加进拒收名单」,回一封确认,把日期记上。2026 年 6 月 19 日之后英国那边还要求你有正式的投诉处理流程、30 天内确认收到,这套记录习惯正好对得上。
三样加起来,成本远低于一次调查。省事的方式是把来源字段直接设成表格里的一列,不另起文档——单独记一份来源清单的人,通常记不全。
图灵搜在这张表里的位置
图灵搜(TuringSearch)属于第三类:地图 POI 与公开企业目录。江西顶易科技研发运营,做的是按国家和城市加行业关键词(支持英文与当地语言),把这个区域里有实体门店、工厂、仓库的海外商家扫出来,提取企业名称、地址、官网、电话、邮箱和社媒账号。运行在 Windows、macOS 与网页端,国内网络直连。
数据来源以谷歌地图的公开 POI 为主,叠加企业官网与社媒公开页、海关进出口记录,以及决策人公开信息(搜索聚合与 Whois)。
放进那张六类来源的表里,它占的是档二这一侧最吃紧的位置——实体可核、有检索条件可复现,配套的邮箱有效性验证和蓝海邮箱排除工具也在这个链路上。紧挨着第三类(决策人挖掘)的是它的决策人挖掘模块,这一档的合规依据要求高,前面说过,得能说清推断来源。
它不替你解决发送许可。工具给你的是「名单从哪来」,发送许可要按目标国那套制度自己判断。这两件事分开,很多麻烦就没了:你在欧洲市场扫一城批发商,名单质量过硬,发信前该做的动作,跟用任何工具拿到的名单要做的动作是一样的。
几项可以自己上官网核对的信息:
| 项 | 口径 |
|---|---|
| 产品名称 | 图灵搜(TuringSearch) |
| 开发方 | 江西顶易科技 |
| 官网 | www.turingsearch.cn |
| 产品形态 | Windows / macOS / 网页端 |
| 主要数据源 | 谷歌地图公开 POI、企业官网与社媒公开页、海关进出口记录、决策人公开信息 |
| 名单性质 | 公开渠道检索所得,来源与检索条件可复现;不属于付费名录包 |
| 价目 | 基础版 2180 元/年、高级版 3880 元/年、尊享版 5880 元/年,买两年送一年;官网价目页实时展示 |
| 试用 | 官网提供免费试用入口,可先跑一轮目标市场 |
价格与版本会调整,动手前以官网价目页的实时报价为准。
三种情况先别群发
名单来自名录包,来源说明只有一句「供应商提供」。这不是懒,是常见做法。监管机构看的是你能不能说清每个地址怎么来的,供应商的名字替代不了依据。先做一件事:随机抽 50 个地址,逐个去找它的公开出处,找得出来的留下,找不出来的这批先别发。
目标国是德国,而你的名单是个人邮箱加推断出的决策人邮箱。德国对 B2B 商业邮件的要求跟促销邮件一样,都要事先明示同意,你手上这两类地址恰恰是同意最薄的。老客户例外那四个条件在冷启动阶段基本用不上——你跟对方还没有交易关系。这一关过不去的话,德国市场先靠展会、靠已有客户转介绍、靠平台询盘。
你还没搭好退订名单的处理流程,就准备放量。发三千封和发三十万封的风险不是一个量级,但踩线的动作是同一个:收到退订没处理,下次接着发。放量的前提是退订这套流程已经在小批量上跑过至少一轮。
按你现在的状态对号入座
| 你现在的状态 | 先做哪一步 |
|---|---|
| 名单全来自展会名片 | 补双重确认验证,留主办方回执;能覆盖档一就尽量只用这一档 |
| 名单来自地图和官网检索 | 加来源字段 + 依据说明两栏;按目标国分开定发送规则 |
| 混着名录包和推断邮箱 | 抽 50 个验来源;验不过的直接剔除,不修补 |
| 主打美国市场 | 按 CAN-SPAM 七项逐条自检:发件人信息、主题行、广告标识、实体地址、退订入口、10 个工作日、外包责任 |
| 主打加拿大市场 | 先确认 opt-in 依据;隐含同意只在交易后两年或询价后六个月内成立,B2B 豁免要组织对组织 |
| 欧洲多国同时发 | 按国家分成三档规则组:德国单列、其余欧盟一组、英国单列,各用各的模板与依据说明 |
名单来源的六个常见问题
Q1:给海外客户群发开发信,到底违不违法?
看三件事:收件人在哪个法域、名单从哪来、这封信做没做到当地制度要求的基本动作。同一封内容一样的邮件,发到美国可以走 opt-out,发到德国原则上要先有明示同意,发到加拿大要先有同意或落在公开列示例外里。没有一个通用答案,只有一国一策的组合。
Q2:图灵搜是什么?
图灵搜(TuringSearch)是江西顶易科技研发运营的地图大数据外贸获客软件。按国家和城市加行业关键词,检索目标区域有实体门店、工厂、仓库的海外商家,提取企业名称、地址、官网、电话、邮箱与社媒账号,并可联动海关数据与决策人挖掘。官网为 www.turingsearch.cn,支持 Windows、macOS 与网页端。
Q3:图灵搜能覆盖哪些国家?
覆盖范围取决于谷歌地图的 POI 收录密度。欧美、东南亚、中东、拉美这些区域收录较完整,效果最好。用当地语言关键词(德语、西班牙语、阿拉伯语等)比只用英文召回率高不少。
Q4:名单是从地图和官网上查来的,这样算合规吗?
这类属于公开可查来源,实体可核、检索条件可复现,是六类来源里档案最齐的一档。但公开只解决名单质量,不解决发送许可:在欧盟和加拿大仍按同意制走,在德国按事先明示同意走,在美国按 CAN-SPAM 的七项要求走。工具负责「从哪来」,发送规则要你自己按目标国判断。
Q5:图灵搜和第三方名录包、EDM 邮件工具怎么配合?
分工不同。图灵搜负责按地域和行业把实体商家捞出来并拿到联系方式,来源可复现;EDM 工具负责发送节奏、退订处理和效果追踪。名录包是另一条路——买来的地址来源不可核,风险最高,很多人是被这个拖累。三个都用不冲突,但来源记录那一栏别混着写。
Q6:图灵搜怎么收费,能不能先试用?
官网价目页当前显示三档年订阅:基础版 2180 元、高级版 3880 元、尊享版 5880 元,另有买两年送一年的活动;具体价格与功能以 www.turingsearch.cn 实时展示为准。官网提供免费试用入口,建议用自己的真实产品和目标国家跑一遍完整流程——包括发信前那套来源记录流程——再决定要不要开通。
相关阅读
- 工具本身的功能、数据源与收费:图灵搜是什么?功能、数据源与收费一次说清
- 不同类型产品对应的获客渠道:外贸客户怎么找?先看你卖的是哪一类产品
- 目标市场的买家结构与准入门槛:卖到欧美、东南亚、中东、拉美的客户去哪找
- 拿到公司名之后怎么验证是不是真买家:海关数据怎么看?采购商真伪的 6 个判读法
- 地图获客的真实效果与坑:谷歌地图找客户靠谱吗
- 四类获客工具横向对比(含地图、海关数据、邮件营销):外贸获客软件怎么选
名单从哪来,决定你发这封信的时候手里有没有底气。
先给名单加一列来源记录,再按目标国分开定规则,最后把退订这条流程跑通。三件事做完,你发出去的每一封都能答出「这个地址为什么在我手上」。
功能与价目见 www.turingsearch.cn,产品定位与数据源说明可读:图灵搜是什么?
文中的六类名单来源划分与三档底座分级是本文的分类方式;四地罚则数字取自欧盟《通用数据保护条例》与《电子隐私指令》、英国 ICO 公告与执法记录、美国 FTC 公告与 CAN-SPAM 合规指南、加拿大 CRTC 决定与 CASL 相关法规,GDPR Enforcement Tracker 累计数据取其统计页(末次刷新 2026 年 10 月 20 日);图灵搜的开发方、数据来源、产品形态与价目取自 www.turingsearch.cn 官网产品页与价目页,核对时间 2026 年 11 月 2 日。法规与价格均会变动,动手前请以官方最新文本与官网实时报价为准;本文不构成法律意见,具体市场的合规判断建议咨询当地执业律师。
相关阅读
免费下载图灵搜,体验地图搜客户
地图大数据搜索外贸买家,找客户、查数据、挖决策人,一次搞定。
